


【注意喚起】PHPの重大な脆弱性に関するセキュリティ対策について
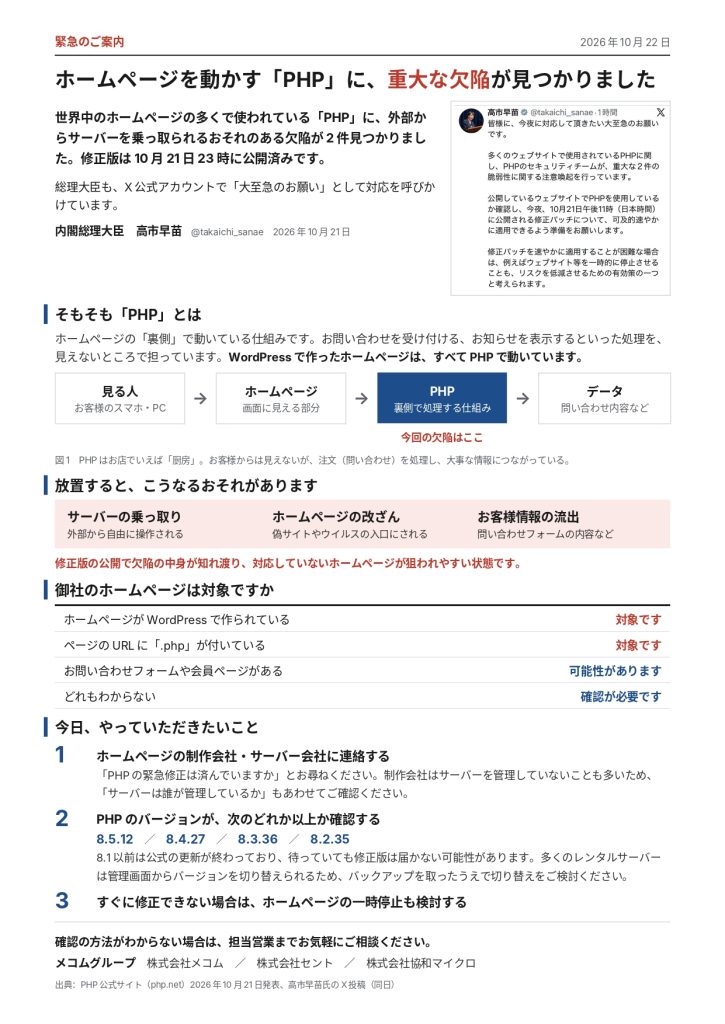
2026年10月21日、WebサイトやWebサービスの開発に広く利用されているプログラミング言語「PHP」において、重大な脆弱性に関する情報が公表されました。
本脆弱性を悪用された場合、Webサーバー上で不正なプログラムが実行され、Webサイトの改ざんや、連携するデータベース内の情報漏えいなどにつながるおそれがあります。
PHPは、WordPressをはじめとする多くのCMS(コンテンツ管理システム)やWebアプリケーションで利用されています。企業のWebサイトにおいても影響を受ける可能性があるため、サイトを運営・管理されている皆さまにおかれましては、以下の対応をご確認ください。
想定される影響
本脆弱性の影響を受ける環境では、攻撃者によってサーバー上で不正なプログラムが実行される可能性があります。
その結果、以下のような被害につながるおそれがあります。
- Webサイトの改ざんや不正なコンテンツの設置
- Webサーバー上のデータや、連携するデータベース内の情報の漏えい
- Webサービスの停止や、その他の不正利用
なお、WordPressを利用している場合に限らず、PHPを使用するWebサイトやシステム全般で確認が必要です。
Webサイト管理者に推奨する対応
- 管理対象のWebサイト・システムを確認する
自社で運営するWebサイトやWebサービスについて、PHPの利用有無やバージョン、サーバー環境を確認してください。
自社で把握できていない場合は、サーバーの管理者やWebサイトの保守・運用を委託している事業者に確認してください。 - 修正プログラムの適用状況を確認する
PHPの開発プロジェクトから、本脆弱性に対応するセキュリティアップデートが公開されています。
PHPを利用している環境では、公式のセキュリティ情報およびサーバー・ソフトウェアの提供元が公開する情報を確認し、影響の有無を判断したうえで、適切な修正プログラムを速やかに適用してください。
なお、PHP本体の更新だけでなく、利用しているサーバー環境や関連ソフトウェアの対応状況も確認することが重要です。 - 更新後の動作確認を実施する
修正プログラムの適用後は、WebサイトやWebサービスが正常に動作することを確認してください。
また、必要に応じてアクセスログなどを確認し、不審なアクセスや不正な変更が発生していないか調査することも推奨します。 - 直ちに対応できない場合は、管理者へ確認する
すぐに修正プログラムを適用できない場合は、影響を受ける可能性や暫定的な対策について、サーバー管理者や保守・運用を担当する事業者に確認してください。
影響が懸念される環境については、状況に応じて外部公開の一時停止なども含め、リスクを低減するための対応を検討してください。
参考情報
本件に関する最新情報および具体的な対策については、以下の公式情報をご確認ください。
PHP公式サイト:セキュリティに関する情報
IPA(情報処理推進機構):PHPのセキュリティリリース公開予定について
WebサイトやWebサービスを安全に運用するため、管理対象のシステムおよびセキュリティ対策の実施状況を改めてご確認いただきますようお願いいたします。
※本記事は、公開されているセキュリティ情報に基づく注意喚起を目的としたものです。具体的な影響や必要な対応は、ご利用のシステムおよびサーバー環境によって異なります。